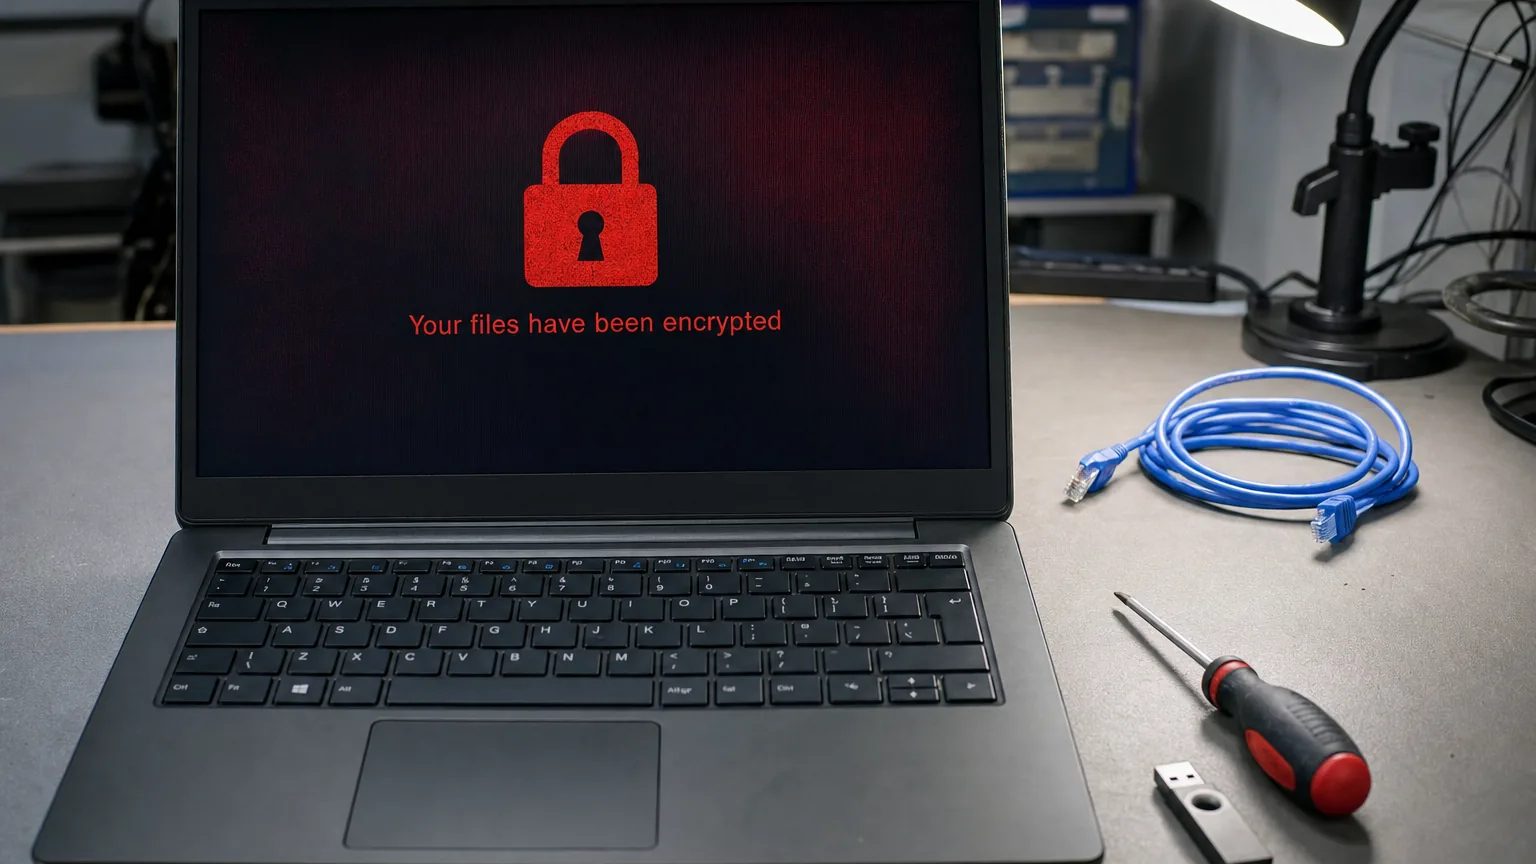
Mengenal Ransomware: Cara Kerja dan Jenisnya
Ransomware adalah malware yang mengenkripsi data korban menggunakan algoritma kuat seperti AES atau RSA sehingga file tidak bisa dibuka tanpa kunci dekripsi. Setelah mengenkripsi, pelaku menampilkan pesan tuntutan tebusan, umumnya meminta pembayaran dalam kripto agar sulit dilacak.
Cara kerja serangan biasanya bertahap: infeksi awal melalui email phishing, lampiran berbahaya, atau unduhan dari sumber tidak resmi; eksekusi dan penyebaran di mana malware mencoba menyebar ke perangkat lain dalam jaringan yang sama; enkripsi data terhadap dokumen, foto, dan file penting; lalu tuntutan tebusan. Varian modern juga melakukan double extortion: mencuri data sebelum mengenkripsi, lalu mengancam menyebarkannya jika tebusan tidak dibayar.
Contoh kasus nyata di Indonesia: serangan LockBit 3.0 yang melumpuhkan layanan sebuah bank besar pada 2023, dan WannaCry pada 2017 yang menyerang sejumlah rumah sakit. Ransomware tidak pandang bulu: individu, UMKM, hingga korporasi bisa menjadi korban.
7 Langkah Mengatasi Ransomware yang Sudah Menginfeksi
1. Isolasi perangkat segera. Putuskan koneksi internet (cabut kabel LAN, matikan Wi-Fi) dan cabut flashdisk atau harddisk eksternal yang terhubung. Ini mencegah ransomware menyebar ke perangkat lain dan menghentikan komunikasi dengan server pelaku.
2. Jangan bayar tebusan. Membayar tidak menjamin file kembali dan justru mendanai kejahatan. Tandai diri Anda sebagai target yang bersedia membayar sehingga berisiko diserang lagi.
3. Identifikasi jenis ransomware. Catat nama file pesan tebusan dan ekstensi file yang berubah. Unggah contoh file ke layanan identifikasi seperti ID Ransomware atau Crypto Sheriff untuk mengetahui variannya; informasi ini menentukan apakah ada decryptor yang tersedia.
4. Laporkan kejadian. Laporkan ke kepolisian dan lembaga keamanan siber (di Indonesia: BSSN/ID-SIRTII). Simpan bukti seperti pesan tebusan dan tangkapan layar.
5. Bersihkan dengan antivirus. Scan dengan antivirus terpercaya yang ter-update untuk menghapus program ransomware dari sistem. Langkah ini tidak mengembalikan file terenkripsi, tetapi mencegah infeksi berulang dan aman untuk proses pemulihan.
6. Coba decryptor dan pemulihan. Cari decryptor gratis untuk varian Anda di situs seperti No More Ransom. Jika tidak ada, coba pulihkan dari backup yang tidak terhubung saat serangan, atau dari shadow copy/restore point jika belum terhapus.
7. Konsultasikan ke ahli. Jika data sangat kritis, hubungi konsultan keamanan siber profesional. Mereka memiliki pengalaman dan peralatan forensik yang mungkin menemukan celah pemulihan.
Memulihkan Data: Backup adalah Kunci
Realita pahit: tanpa backup atau decryptor yang cocok, file terenkripsi umumnya tidak bisa dipulihkan. Inilah mengapa strategi backup adalah pertahanan terpenting. Terapkan prinsip 3-2-1: simpan minimal 3 salinan data penting, di 2 jenis media berbeda (misalnya harddisk eksternal dan cloud), dengan 1 salinan offline atau di lokasi terpisah.
Backup offline sangat penting karena ransomware modern juga mengincar backup yang terhubung ke jaringan. Jadwalkan backup otomatis mingguan untuk data penting, dan uji sesekali apakah backup benar-benar bisa dipulihkan.
Untuk ke depannya, aktifkan fitur proteksi ransomware bawaan sistem operasi (misalnya Controlled Folder Access di Windows) yang mencegah aplikasi tidak dikenal mengubah file di folder penting. Simpan dokumen kritis di layanan cloud dengan versioning sehingga bisa dikembalikan ke versi sebelum enkripsi.
10 Cara Mencegah Serangan Ransomware
1. Update sistem dan aplikasi. Ransomware sering mengeksploitasi celah keamanan yang sudah ada patch-nya. Aktifkan update otomatis. 2. Gunakan antivirus terpercaya dan pastikan selalu ter-update; unduh hanya dari situs resmi.
3. Waspadai email phishing. Jangan klik tautan atau buka lampiran dari pengirim tidak dikenal. Periksa alamat pengirim dengan teliti. 4. Unduh software hanya dari sumber resmi. Hindari software bajakan dan crack yang menjadi sarang malware.
5. Backup rutin dengan prinsip 3-2-1 seperti dijelaskan di atas. 6. Aktifkan autentikasi multi-faktor (MFA) pada akun-akun penting agar pencurian kredensial tidak berujung pada akses penuh.
7. Batasi hak akses. Jangan selalu memakai akun administrator untuk aktivitas harian; gunakan akun standar. 8. Matikan fitur yang tidak perlu seperti file sharing dan remote desktop jika tidak dipakai.
9. Edukasi diri dan tim. Sebagian besar serangan berhasil karena kelalaian manusia. Kenali modus phishing terbaru. 10. Segmentasi jaringan untuk bisnis: pisahkan jaringan penting agar satu perangkat terinfeksi tidak melumpuhkan semuanya.
Mitos dan Fakta Seputar Ransomware
Mitos: hanya perusahaan besar yang diserang. Fakta: individu dan UMKM justru menjadi target empuk karena keamanannya lemah dan cenderung panik lalu membayar. Mitos: antivirus saja cukup. Fakta: antivirus adalah satu lapis pertahanan; tanpa backup dan kebiasaan aman, Anda tetap rentan.
Mitos: membayar tebusan pasti mengembalikan file. Fakta: banyak pelaku tidak memberikan kunci dekripsi setelah dibayar, atau kunci yang diberikan rusak. Mitos: ransomware hanya menyerang Windows. Fakta: ada varian untuk macOS, Linux, dan Android, meski Windows paling umum.
Mitos: file terenkripsi pasti hilang selamanya. Fakta: untuk beberapa varian lama atau yang implementasi enkripsinya cacat, decryptor gratis tersedia. Selalu cek sebelum menyerah. Kuncinya adalah bertindak cepat, tidak panik, dan tidak membayar.
Studi Kasus: Pelajaran dari Serangan Nyata
Serangan WannaCry (2017) melumpuhkan ratusan ribu komputer di 150 negara, termasuk sejumlah rumah sakit di Indonesia. Penyebabnya: celah keamanan Windows yang sebenarnya sudah ada patch-nya berbulan-bulan sebelumnya, tetapi banyak sistem tidak di-update. Pelajarannya: update tepat waktu bisa mencegah bencana.
Serangan LockBit terhadap sebuah bank besar Indonesia (2023) menunjukkan bahwa bahkan institusi dengan tim IT pun bisa jebol, sering kali lewat celah pada vendor pihak ketiga atau kredensial yang bocor. Pelajarannya: keamanan berlapis dan pemantauan rantai pasok sama pentingnya dengan pertahanan perimeter.
Kasus UMKM yang kehilangan data akuntansi karena ransomware lewat email phishing berkedok invoice menunjukkan target kecil pun tidak aman. Beruntung, pemiliknya punya backup eksternal mingguan sehingga operasional pulih dalam sehari. Pelajarannya: backup rutin adalah penyelamat termurah.
Benang merahnya: tidak ada sistem yang 100% kebal, tetapi kombinasi update, backup, dan kewaspadaan manusia membuat serangan jauh lebih sulit berhasil dan dampaknya jauh lebih kecil.
Checklist Keamanan untuk UMKM
UMKM adalah target favorit ransomware karena keamanan minim. Terapkan checklist murah-meriah ini. Data: backup otomatis mingguan ke harddisk eksternal yang dicabut setelah backup, plus salinan bulanan di cloud. Perangkat: aktifkan update otomatis Windows dan antivirus bawaan (Windows Defender sudah cukup baik jika ter-update).
Akses: gunakan akun standar untuk operasional harian, akun admin hanya untuk instalasi. Aktifkan MFA di email dan layanan cloud. Email: edukasi karyawan mengenali phishing; buat aturan tidak membuka lampiran .exe, .js, atau dokumen macro dari pengirim tak dikenal.
Jaringan: ganti password default router/WiFi, pisahkan WiFi tamu dari jaringan kasir/operasional. Rencana darurat: siapkan kontak teknisi IT, catat langkah isolasi (cabut LAN, matikan WiFi), dan simpan nomor pelaporan BSSN. Latih simulasi sederhana setahun sekali. Keamanan siber UMKM tidak harus mahal; yang penting konsisten dan terdokumentasi.
Kesalahan Umum yang Harus Dihindari
Membayar tebusan adalah kesalahan terbesar; tidak ada jaminan file kembali dan Anda mendanai kejahatan. Tetap menghubungkan backup ke komputer yang terinfeksi sehingga backup ikut terenkripsi.
Membuka lampiran email mencurigakan dengan alasan penasaran; ini pintu masuk utama ransomware. Menunda update sistem berbulan-bulan padahal patch keamanan menutup celah yang dieksploitasi.
Mengunduh software bajakan atau crack yang menjadi sarang malware. Menggunakan akun administrator untuk aktivitas harian sehingga malware mendapat akses penuh. Terakhir, tidak punya backup sama sekali; satu-satunya pertahanan pasti terhadap enkripsi adalah salinan data yang aman.
Langkah 1 jam pertama setelah serangan terdeteksi: segera cabut kabel jaringan dan matikan WiFi untuk menghentikan penyebaran ke perangkat lain; jangan matikan komputer dulu, foto layar pesan tebusan sebagai bukti; cabut harddisk eksternal dan flashdisk yang terhubung; identifikasi perangkat lain di jaringan yang menunjukkan gejala sama; hubungi penanggung jawab IT atau teknisi terpercaya; jika data sangat kritis, hubungi aparat penegak hukum atau BSSN untuk pelaporan; jangan membayar tebusan apa pun yang terjadi; siapkan daftar data paling kritis untuk prioritas pemulihan. Kecepatan respons di jam pertama menentukan apakah serangan meluas ke seluruh jaringan atau terkendali di satu perangkat. Latih prosedur ini agar tidak panik saat kejadian nyata.
Ikuti perkembangan ancaman terbaru lewat sumber resmi seperti situs BSSN atau blog keamanan tepercaya. Modus ransomware terus berevolusi; kewaspadaan yang diperbarui membuat Anda tidak lengah terhadap teknik phishing baru yang menargetkan kebiasaan lama.
Pertanyaan Umum
Apa itu ransomware?
Ransomware adalah jenis malware yang mengenkripsi file di komputer korban sehingga tidak bisa dibuka, lalu menuntut pembayaran tebusan (biasanya kripto) agar file dikembalikan. Beberapa varian juga mencuri data dan mengancam menyebarkannya.
Apakah membayar tebusan bisa mengembalikan file?
Tidak ada jaminan. Banyak korban yang membayar tetapi tidak mendapat kunci dekripsi. Membayar juga mendanai kejahatan dan menandai Anda sebagai target empuk. Jangan pernah membayar.
Bagaimana ransomware masuk ke komputer?
Paling umum lewat email phishing (lampiran atau tautan berbahaya), unduhan software bajakan/crack, iklan berbahaya, dan eksploitasi celah keamanan pada sistem yang tidak di-update.
Apakah antivirus bisa menghilangkan ransomware?
Antivirus bisa membersihkan program ransomware dari sistem, tetapi tidak bisa membuka file yang sudah terenkripsi. Untuk file terenkripsi, andalkan backup atau decryptor khusus.
Apa itu decryptor ransomware?
Decryptor adalah alat gratis yang bisa membuka enkripsi beberapa jenis ransomware tertentu. Situs seperti No More Ransom menyediakan koleksi decryptor. Keberhasilannya tergantung jenis ransomware.
Apakah file yang terenkripsi masih bisa diselamatkan tanpa backup?
Kadang bisa, jika tersedia decryptor untuk varian tersebut atau ada shadow copy/restore point yang belum terhapus. Jika tidak, file umumnya tidak bisa dipulihkan. Inilah mengapa backup rutin sangat penting.
Haruskah melaporkan serangan ransomware ke polisi?
Ya, sangat disarankan. Laporkan ke kepolisian dan lembaga keamanan siber seperti BSSN/ID-SIRTII agar tercatat dan membantu penindakan. Jangan hapus bukti seperti pesan tebusan.
Apakah HP bisa kena ransomware?
Bisa, meski lebih jarang dibanding komputer. Ransomware Android biasanya mengunci layar dan meminta tebusan. Pencegahannya sama: unduh aplikasi hanya dari Play Store resmi dan jangan klik tautan mencurigakan.