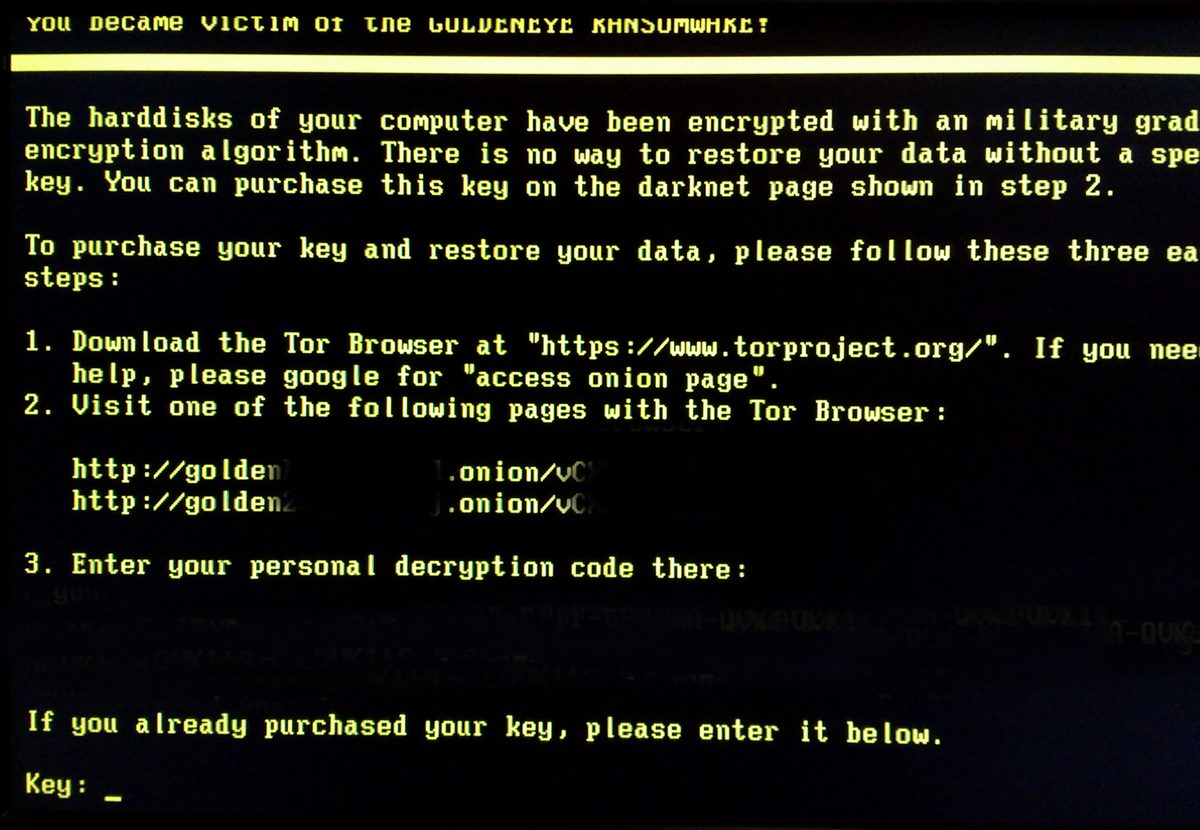
Apa Itu Ransomware dan Bagaimana Ia Bekerja
Ransomware adalah jenis malware yang mengunci atau mengenkripsi berkas di komputer, ponsel, atau server, lalu menampilkan pesan yang menuntut pembayaran, biasanya dalam mata uang kripto, sebagai syarat untuk mendapatkan kunci dekripsi. Serangan pada tahun 2019, seperti varian yang menyebar melalui lampiran email berbahaya, tautan phishing, dan perangkat lunak bajakan, menggunakan pola yang sama dengan ransomware masa kini, meski teknik penyebarannya terus berkembang.
Ransomware dapat masuk melalui email phishing yang menyamar sebagai faktur, pengiriman paket, atau dokumen kantor, melalui iklan berbahaya di situs yang terinfeksi, melalui perangkat lunak yang tidak diperbarui dan memiliki celah keamanan, atau melalui akses jarak jauh dengan kata sandi yang lemah. Begitu masuk, ransomware dapat menyebar ke perangkat lain dalam jaringan yang sama dan ke cadangan yang terhubung, sehingga kecepatan isolasi sangat menentukan luas kerusakan.
Membayar tebusan tidak menjamin berkas kembali, dan dalam banyak kasus, pelaku tidak memberikan kunci dekripsi yang berfungsi, atau memberikan kunci yang hanya memulihkan sebagian berkas. Pembayaran juga mendanai kejahatan siber berikutnya dan menandai korban sebagai target yang bersedia membayar, sehingga lembaga keamanan siber secara umum menyarankan untuk tidak membayar tebusan.
Langkah Pertama: Isolasi Perangkat
Begitu menyadari perangkat terinfeksi ransomware, segera putuskan koneksi jaringan: cabut kabel ethernet, matikan Wi-Fi, dan matikan Bluetooth. Isolasi mencegah ransomware menyebar ke perangkat lain dan mencegahnya mengenkripsi berkas yang tersimpan di layanan sinkronisasi cloud atau drive jaringan yang masih terhubung.
Jangan mematikan perangkat secara paksa sebelum mendokumentasikan apa yang terjadi, bila memungkinkan, karena pesan tebusan, nama varian, dan ekstensi berkas yang berubah dapat membantu identifikasi. Foto layar pesan tebusan dengan ponsel lain, catat waktu kejadian, dan simpan satu salinan berkas terenkripsi beserta pesan tebusannya untuk keperluan identifikasi, tanpa membukanya di perangkat lain yang bersih.
Beritahu tim teknologi informasi, pimpinan, atau pihak yang bertanggung jawab atas keamanan, bila perangkat tersebut milik kantor atau organisasi. Penanganan ransomware pada jaringan kantor berbeda dengan perangkat pribadi, karena melibatkan banyak perangkat, cadangan perusahaan, dan kewajiban pelaporan, sehingga penanganan sendiri tanpa koordinasi dapat memperburuk keadaan.
Kenali Jenis Ransomware dan Cari Dekriptor Gratis
Identifikasi jenis ransomware dengan memeriksa pesan tebusan, ekstensi berkas yang berubah, dan nama varian bila tercantum. Alat identifikasi gratis seperti ID Ransomware, yang dikelola komunitas keamanan siber, dapat menganalisis pesan tebusan dan sampel berkas terenkripsi untuk menentukan varian dan apakah tersedia dekriptor gratis.
Proyek No More Ransom, yang didukung oleh kepolisian dan perusahaan keamanan siber, menyediakan dekriptor gratis untuk banyak varian ransomware yang kuncinya telah berhasil dipecahkan atau disita dari pelaku. Periksa situs tersebut sebelum mempertimbangkan opsi lain, dan hanya unduh dekriptor dari sumber resmi, karena dekriptor palsu yang beredar di forum tidak resmi justru dapat berisi malware tambahan.
Bila tidak tersedia dekriptor gratis, pemulihan dari cadangan tetap menjadi opsi terbaik. Jangan menghapus berkas terenkripsi dengan harapan dapat memulihkannya nanti dengan cara lain, karena berkas tersebut mungkin masih dapat didekripsi di masa depan bila kunci varian tersebut berhasil diperoleh penegak hukum atau peneliti keamanan.
Pulihkan dari Cadangan yang Bersih
Pulihkan data dari cadangan yang dibuat sebelum infeksi terjadi, dan pastikan cadangan tersebut bersih dengan memindainya di perangkat yang terisolasi sebelum dikembalikan ke perangkat utama. Cadangan yang dibuat setelah infeksi dimulai, atau cadangan yang terhubung selama serangan dan ikut terenkripsi, tidak dapat digunakan dan justru dapat mengembalikan malware.
Langkah pemulihan yang aman meliputi: memformat perangkat yang terinfeksi dan menginstal ulang sistem operasi dari sumber yang tepercaya, memasang pembaruan keamanan terbaru, memasang perangkat lunak antivirus yang diperbarui, lalu mengembalikan berkas dari cadangan yang sudah diverifikasi bersih. Mengembalikan berkas ke perangkat yang belum dibersihkan hanya akan mengenkripsi ulang berkas yang baru dipulihkan.
Setelah pemulihan, ubah semua kata sandi yang digunakan pada perangkat tersebut, terutama kata sandi email, perbankan, dan akun kerja, karena ransomware sering kali disertai pencurian kredensial. Aktifkan autentikasi dua faktor pada akun-akun penting, dan pantau aktivitas akun selama beberapa minggu setelah insiden.
Laporkan Insiden
Laporkan insiden ransomware kepada aparat penegak hukum atau unit kejahatan siber setempat, dan bila perangkat milik organisasi, kepada tim keamanan dan manajemen sesuai prosedur insiden. Laporan membantu penegak hukum melacak pelaku dan varian yang digunakan, serta dapat membuka akses ke dekriptor gratis bila varian tersebut berhasil ditangani.
Bila data pribadi pelanggan atau karyawan ikut terenkripsi atau dicuri, organisasi mungkin memiliki kewajiban hukum untuk memberitahukan pihak yang terdampak dan regulator perlindungan data, sesuai peraturan yang berlaku di wilayahnya. Konsultasikan kewajiban ini dengan penasihat hukum atau tim kepatuhan, karena penundaan pelaporan dapat menimbulkan konsekuensi hukum tambahan.
Simpan dokumentasi insiden secara lengkap: waktu kejadian, perangkat yang terdampak, pesan tebusan, langkah yang diambil, dan hasil pemulihan. Dokumentasi ini berguna untuk laporan, klaim asuransi siber bila ada, dan evaluasi keamanan pascainsiden.
Mencegah Serangan Berikutnya
Pencegahan ransomware yang paling efektif adalah cadangan yang teratur dan teruji, mengikuti prinsip 3-2-1: tiga salinan data, pada dua jenis media yang berbeda, dengan satu salinan di luar lokasi atau tidak terhubung ke jaringan. Cadangan yang tidak terhubung, atau yang tidak dapat diubah selama periode tertentu, tidak dapat dienkripsi oleh ransomware yang menyerang jaringan utama.
Perbarui sistem operasi, peramban, dan perangkat lunak secara teratur, karena banyak ransomware memanfaatkan celah keamanan yang sudah diperbaiki pada pembaruan. Aktifkan pembaruan otomatis bila memungkinkan, dan hapus perangkat lunak yang sudah tidak didukung atau tidak lagi digunakan, karena perangkat lunak lama sering menjadi pintu masuk serangan.
Latih kewaspadaan terhadap email phishing: jangan membuka lampiran atau mengklik tautan dari pengirim yang tidak dikenal, periksa alamat pengirim dengan cermat, dan verifikasi permintaan yang tidak biasa melalui kanal lain sebelum mengikuti instruksinya. Gunakan kata sandi yang kuat dan unik untuk setiap akun, aktifkan autentikasi dua faktor, dan batasi akses jarak jauh hanya untuk yang benar-benar memerlukan.
Kesalahan yang Sering Terjadi
Kesalahan pertama adalah membayar tebusan secara panik tanpa berkonsultasi dengan ahli keamanan atau penegak hukum. Pembayaran tidak menjamin pemulihan, dapat melanggar sanksi terhadap kelompok pelaku tertentu, dan menandai korban sebagai target yang menguntungkan.
Kesalahan kedua adalah memulihkan berkas terlalu cepat tanpa memastikan ancaman sudah teratasi, sehingga berkas yang baru dipulihkan kembali terenkripsi. Kesalahan ketiga adalah menghapus semua bukti, termasuk pesan tebusan dan berkas terenkripsi, sebelum identifikasi dilakukan, sehingga peluang dekripsi gratis hilang.
Kesalahan keempat adalah mengabaikan perangkat lain dalam jaringan yang mungkin sudah terinfeksi tetapi belum menunjukkan gejala. Setelah satu perangkat terinfeksi, seluruh jaringan harus diperiksa, karena ransomware sering kali berdiam di jaringan selama beberapa waktu sebelum mulai mengenkripsi berkas secara massal.
Pertanyaan Umum
Apa itu ransomware?
Ransomware adalah malware yang mengenkripsi berkas dan menuntut tebusan agar berkas dapat dibuka kembali. Serangan 2019 dan serangan masa kini menggunakan pola yang sama, meski teknik penyebarannya terus berkembang.
Apakah membayar tebusan menjamin berkas kembali?
Tidak. Pelaku sering tidak memberikan kunci yang berfungsi, dan pembayaran mendanai kejahatan berikutnya serta menandai korban sebagai target yang bersedia membayar.
Apa langkah pertama saat terkena ransomware?
Isolasi perangkat dari jaringan untuk mencegah penyebaran, dokumentasikan pesan tebusan, dan beri tahu tim teknologi informasi bila perangkat milik kantor.
Apakah ada dekriptor ransomware gratis?
Untuk banyak varian, ya, melalui proyek No More Ransom dan alat identifikasi gratis. Hanya unduh dekriptor dari sumber resmi.
Bagaimana cara memulihkan berkas dengan aman?
Format perangkat, instal ulang sistem dari sumber tepercaya, perbarui keamanan, lalu pulihkan dari cadangan yang dibuat sebelum infeksi dan sudah diverifikasi bersih.
Apakah cadangan yang terhubung saat serangan aman?
Tidak selalu. Cadangan yang terhubung selama serangan dapat ikut terenkripsi, sehingga cadangan yang tidak terhubung jauh lebih aman.
Apakah ransomware 2019 masih relevan?
Ya, langkah penanganannya sama: isolasi, identifikasi, pulihkan dari cadangan, dan cegah serangan berikutnya, tanpa bergantung pada nama varian tertentu.
Bagaimana mencegah ransomware?
Cadangan 3-2-1 yang teruji, perangkat lunak yang diperbarui, kata sandi kuat, autentikasi dua faktor, dan kewaspadaan terhadap email phishing.